Charité und FU Berlin treffen Vorsichtsmaßnahmen gegen IT-Sicherheitslücke
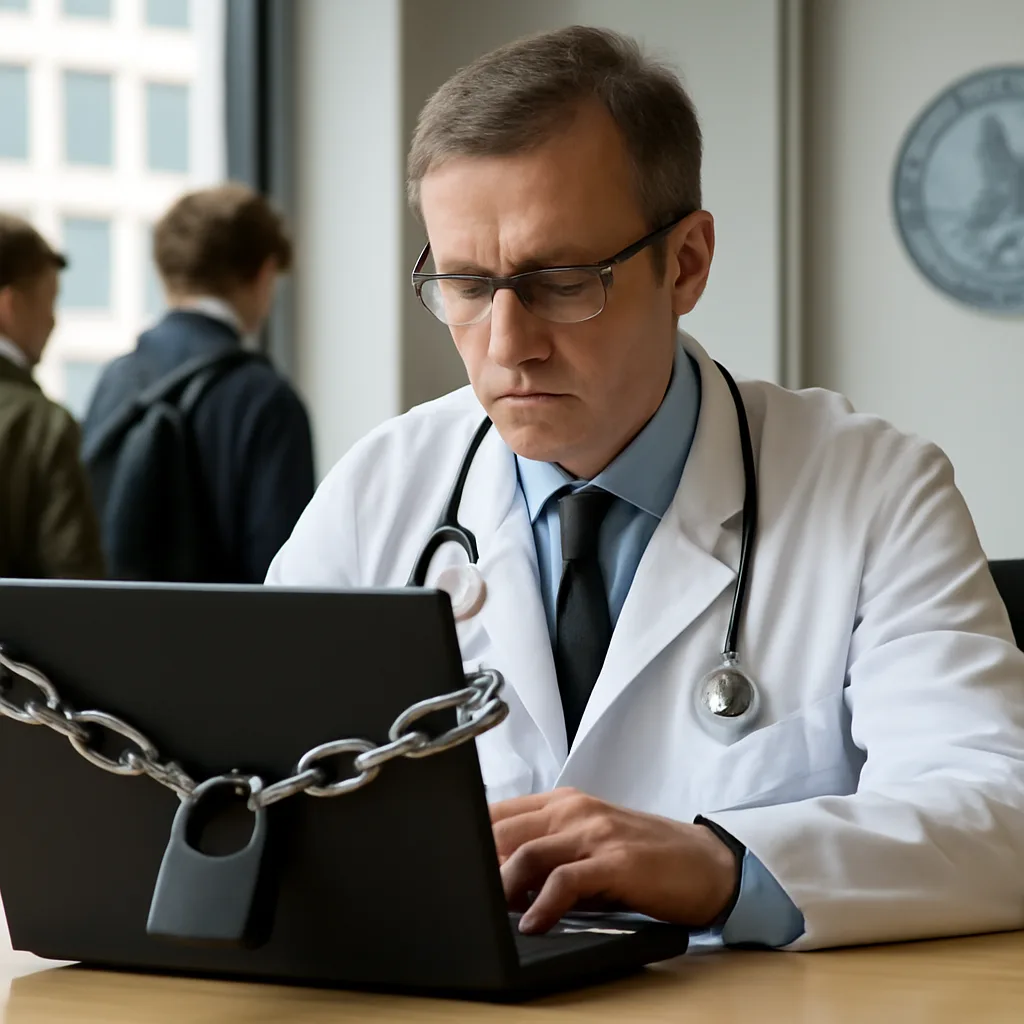
Inmitten einer Vielzahl von Hackerangriffen hat die Charité, die renommierte Universitätsklinik in Berlin, am Mittwochmittag ihre Webseiten vom Netz genommen. Dies wurde auf der Plattform X mitgeteilt. Überraschenderweise geschah dieser Schritt nicht als Reaktion auf einen Hackerangriff, sondern als präventive Maßnahme. Laut einer offiziellen Mitteilung der Charité benötigten sie diesen Schritt, um vor einer am Vormittag bekannt gewordenen umfassenden weltweiten IT-Sicherheitslücke zu schützen.
Zu den betroffenen Webseiten gehören nicht nur die offizielle Seite der Charité, sondern auch das Berlin Institute of Health at Charité sowie weitere mit dem Charité-Portal verbundene Seiten. Der Pressesprecher Markus Heggen erklärte, dass diese Maßnahme keinen Einfluss auf die Arbeit der Charité habe, sondern lediglich die Sichtbarkeit und Auffindbarkeit der Klinik nach außen beeinträchtige. Momentan sei es beispielsweise nicht möglich, online einen Termin auf der Webseite zu buchen.
Zusätzlich hat die Freie Universität Berlin aus Vorsicht die Verfügbarkeit ihrer IT-Dienste eingeschränkt. Seit 16 Uhr werden dringende Updates installiert, um die kritische Schwachstelle zu beheben. Die Systeme sollen schnellstmöglich wieder betriebsbereit sein, jedoch kann die Wiederherstellung bis Donnerstagvormittag dauern.
Die Sicherheitslücke betrifft offenbar zahlreiche Institutionen weltweit und hängt mit der weit verbreiteten Programmiersprache PHP zusammen, die das Rückgrat von vielen Webseiten bildet, von einfachen Blogs bis hin zu großen Onlineportalen. Experten, darunter die Sicherheitsfirma Huntress und das Bundes-CERT, warnen vor einer akuten Notfallsituation, die schnelles Handeln von Webbetreibern erfordert.
Unter dem Namen „PHP2Shell“ identifizieren Sicherheitsforscher zwei schwerwiegende Schwachstellen, die als CVE-2026-109618 und CVE-2026-109619 registriert sind. Diese Lücken ermöglichen es Kriminellen, potenziell aus der Ferne eigenen Schadcode auf verwundbaren Servern auszuführen. Dies könnte Angreifern die vollständige Kontrolle über Webseiten ermöglichen und sensible Kundendaten gefährden.
Die IT-Branche steht nun unter erheblichem Druck, da bereits vorab Informationen zur Schwachstelle öffentlich wurden, was die Wahrscheinlichkeit erhöht, dass Kriminelle automatisierte Skripte einsetzen werden, um ungeschützte Server zu finden. Neben der Charité hat auch die Stadt Mainz vorsorglich mehrere städtische Internetdienste sowie das zentrale Webportal mainz.de abgeschaltet. Betreiber von Webseiten, Onlineshops und digitalen Plattformen sind dringend aufgerufen, Sicherheitsupdates umgehend umzusetzen und sich mit ihren IT-Diensten oder Webhosting-Anbietern in Verbindung zu setzen.
- S-Bahn-Verkehr an der Prenzlauer Allee wiederhergestellt
- Die Nördliche Hausmücke: Ein neues Phänomen in Berliner U-Bahnhöfen
Über den Autor
Mit über 15 Jahren Erfahrung im Hauptstadtsjournalismus leitet Markus S. die Redaktion von Hauptstadt-Report.de. Sein Fokus liegt auf der politischen Berichterstattung aus dem Berliner Senat und der Einordnung komplexer gesellschaftlicher Entwicklungen. Er steht für kompromisslose Unabhängigkeit, präzise Analysen und die Einhaltung höchster journalistischer Standards.
Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!